
Guardian
Gestão de TI, proteção de dados e conformidade ISO 27001 num produto só
Plataforma corporativa para Windows que tira o administrador local da mão do usuário sem travar a produtividade, inventaria o parque com índice de criticidade, detecta e rastreia dados sensíveis (CPF, cartão, PIX, segredos), espelha o Active Directory, roda a revisão periódica de acessos exigida pela ISO 27001 e gera o relatório assinado que o auditor pede. Tudo com evidência clicável.
- 29 controles do Anexo A da ISO 27001:2022 com evidência operacional
- DLP brasileiro: 14 padrões nativos com validação de dígito, 10 canais monitorados, bloqueio real no envio de anexo pelo Outlook
- Revisão de acessos por gestor com link de atestação sem login, lembrete e escalonamento automáticos
- Active Directory multi-domínio: desativou no AD, a estação bloqueia em até 1 minuto
- Relatório ISO em PDF assinado com SHA-256 e validador público
 Guardian
Os componentes Windows se atualizam sozinhos, se vigiam entre si e nunca derrubam a máquina se um deles falhar.
LGPD, ISO 27001:2022, parque distribuído, DLP, tudo ao mesmo tempo.
Empresas brasileiras de médio e grande porte enfrentam quatro pressões em paralelo: regulatória crescente, TI sobrecarregada, risco real de vazamento e custo das soluções internacionais.
Forcepoint, Symantec, Intune ou Workspace ONE entregam parte do escopo, mas exigem R$ 50.000 a R$ 200.000/ano e projetos de 3 a 6 meses.
- Multas LGPD podem chegar a R$ 50 milhões por infração
- ISO 27001:2022 trouxe 11 novos controles vs versão 2013
- ISO 27001 cobra recertificação periódica de acessos, e a maioria faz em planilha
- Mercado brasileiro pede preço local e suporte em PT-BR
- Implantação em 1-2 semanas no Guardian, não 3-6 meses
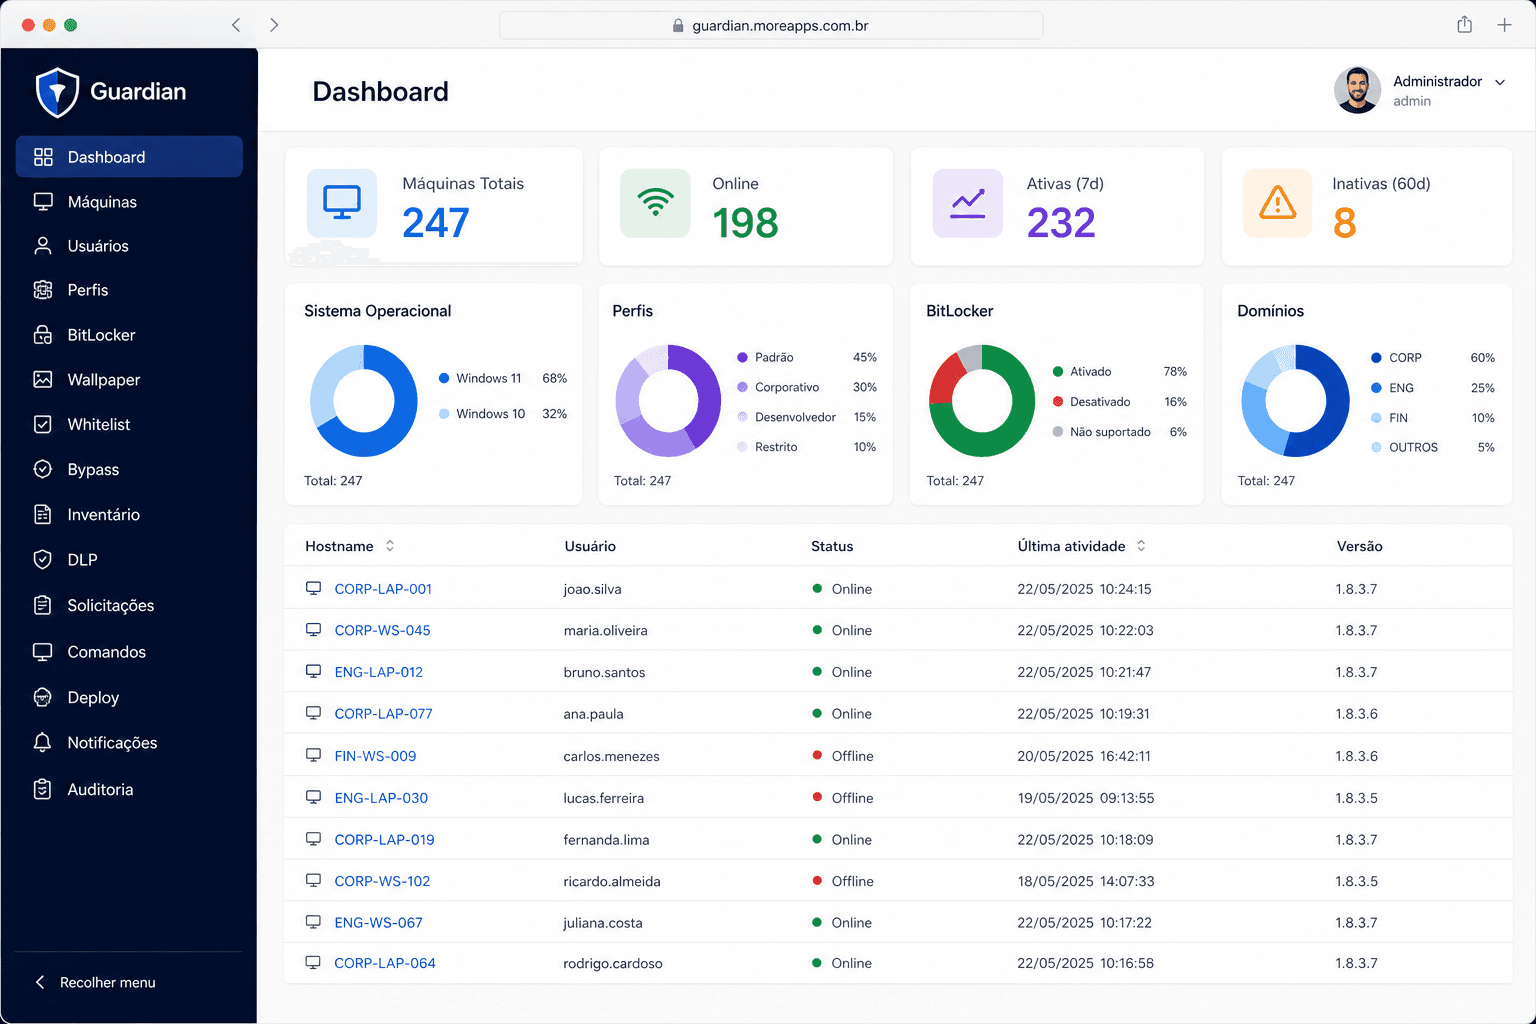
Visibilidade, controle e conformidade, em um só produto.
Em vez de combinar antivírus, MDM, DLP, inventário e planilhas de auditoria, o Guardian entrega tudo em uma plataforma com TCO inferior à soma das partes.
Hardware, software, patches, criptografia, contas com privilégio, dados sensíveis em repouso e em trânsito. Você sabe qual notebook está sem BitLocker, qual máquina ainda é Windows 10, qual usuário copiou um CPF ontem e pra onde colou.
Usuário sem admin local, com produtividade. Instala o que o perfil permite, pede o que não permite, TI aprova do celular ou da própria estação. Software proibido some sozinho, software obrigatório se instala sozinho.
Cada ação vira evidência: log de auditoria, campanha de revisão atestada, controle ISO com dias ininterruptos de operação e PDF assinado que o auditor valida online.
Oito componentes, um painel.
Todos os componentes Windows se atualizam sozinhos, se vigiam entre si e nunca derrubam a máquina se um deles falhar.
| Componente | O que é | Onde roda |
|---|---|---|
| GuardianWeb | Portal do administrador. 56 telas em 8 grupos, busca global Ctrl+K, tema claro e escuro, MFA, SSO Microsoft | Navegador |
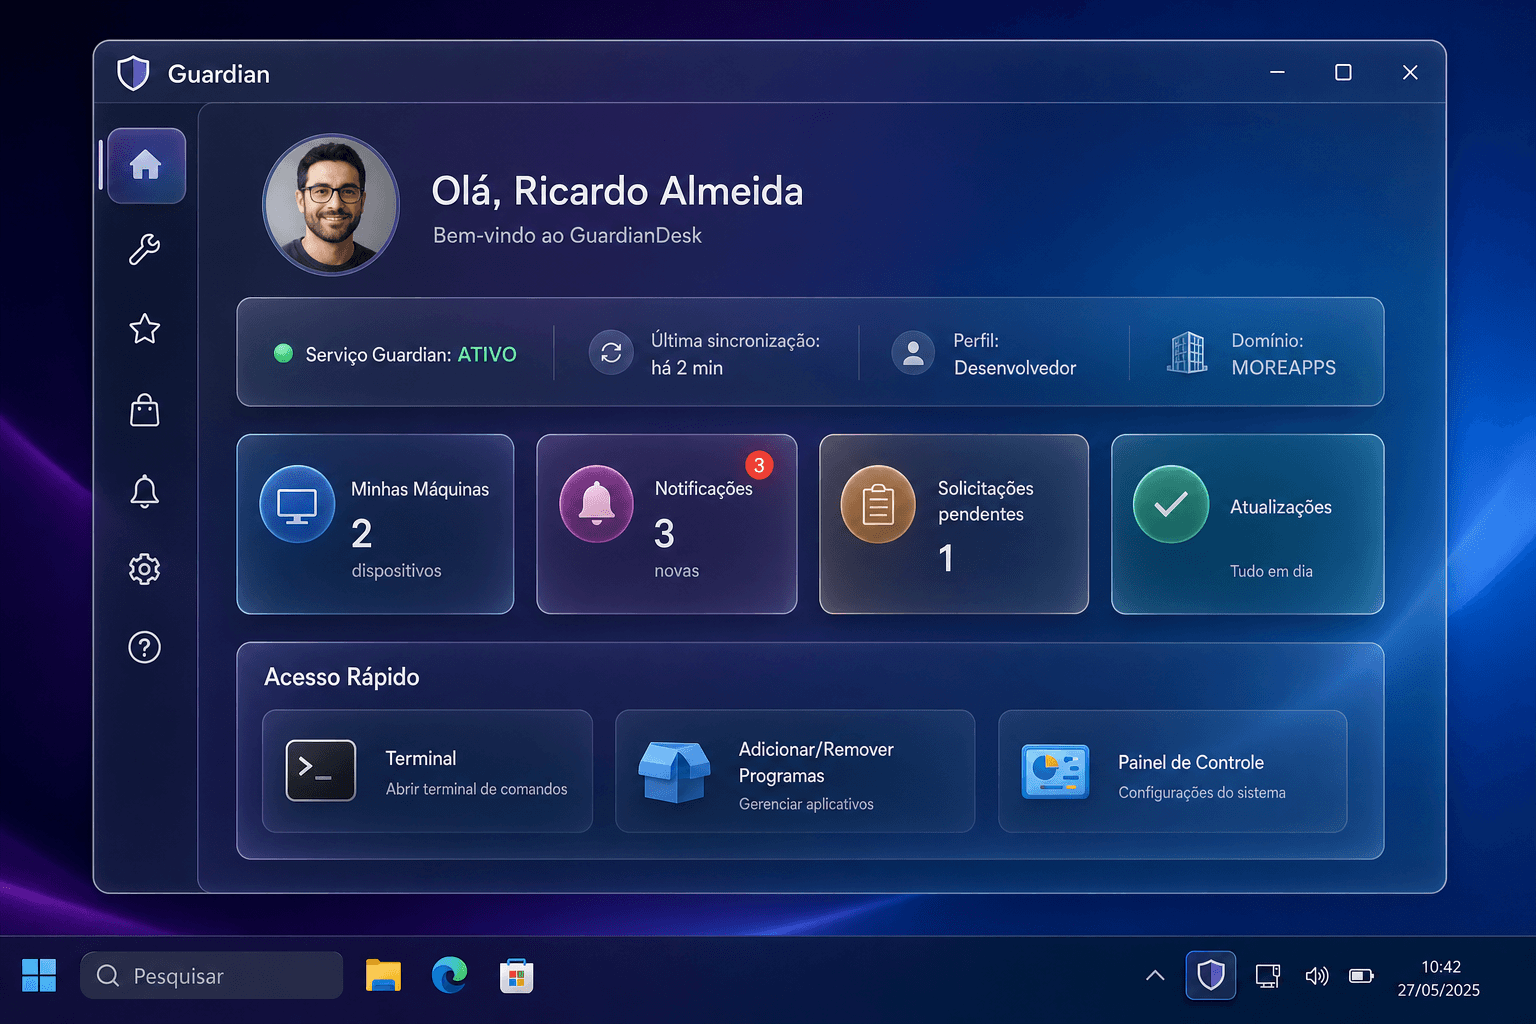
| GuardianDesk | App do colaborador na bandeja. Elevação, loja de apps, ferramentas, notificações e avisos, em 3 idiomas | Sessão do usuário |
| GuardianService | Serviço Windows que executa as políticas: heartbeat, comandos, elevação, BitLocker, wallpaper, jornada, acesso remoto e auto-update | SYSTEM |
| GuardianInventory | Serviço de coleta: hardware, discos, rede, software, segurança, Windows Updates, performance e diagnósticos | SYSTEM |
| GuardianDLP | Serviço de proteção de dados: scan, OCR, clipboard, USB, impressão, cofre criptografado e investigação | SYSTEM |
| GuardianAD | Agente de sincronização com Active Directory on-premises, multi-domínio, LDAPS, com instalador e versionamento próprios | Servidor ou DC |
| Extensão de navegador | Monitora upload de arquivo em Chrome, Edge, Brave, Opera, Vivaldi e Firefox. Instalada e protegida por política | Browser |
| Add-ins do Outlook | Clássico (COM) e Web, New e Mac (Office Add-in). Verificam anexos antes do envio e podem cancelar | Outlook |
GuardianDesk: produtividade sem ser admin local.
- Botão direito em .exe ou .msi, Executar com o Guardian: permitido abre elevado, negado abre o pedido já preenchido
- Guardian Store em três abas: Meus Apps, Catálogo com busca e Solicitações, com instalação self-service e progresso em tempo real
- Área Restrita: o admin vinculado aprova o pedido na própria estação, com MFA
- 17 ferramentas administrativas liberáveis por perfil, de Terminal e Regedit a Hyper-V e IIS
- Aviso de troca de senha nos últimos 3 dias úteis, com a instrução literal do Ctrl+Alt+Del e lembrete de VPN
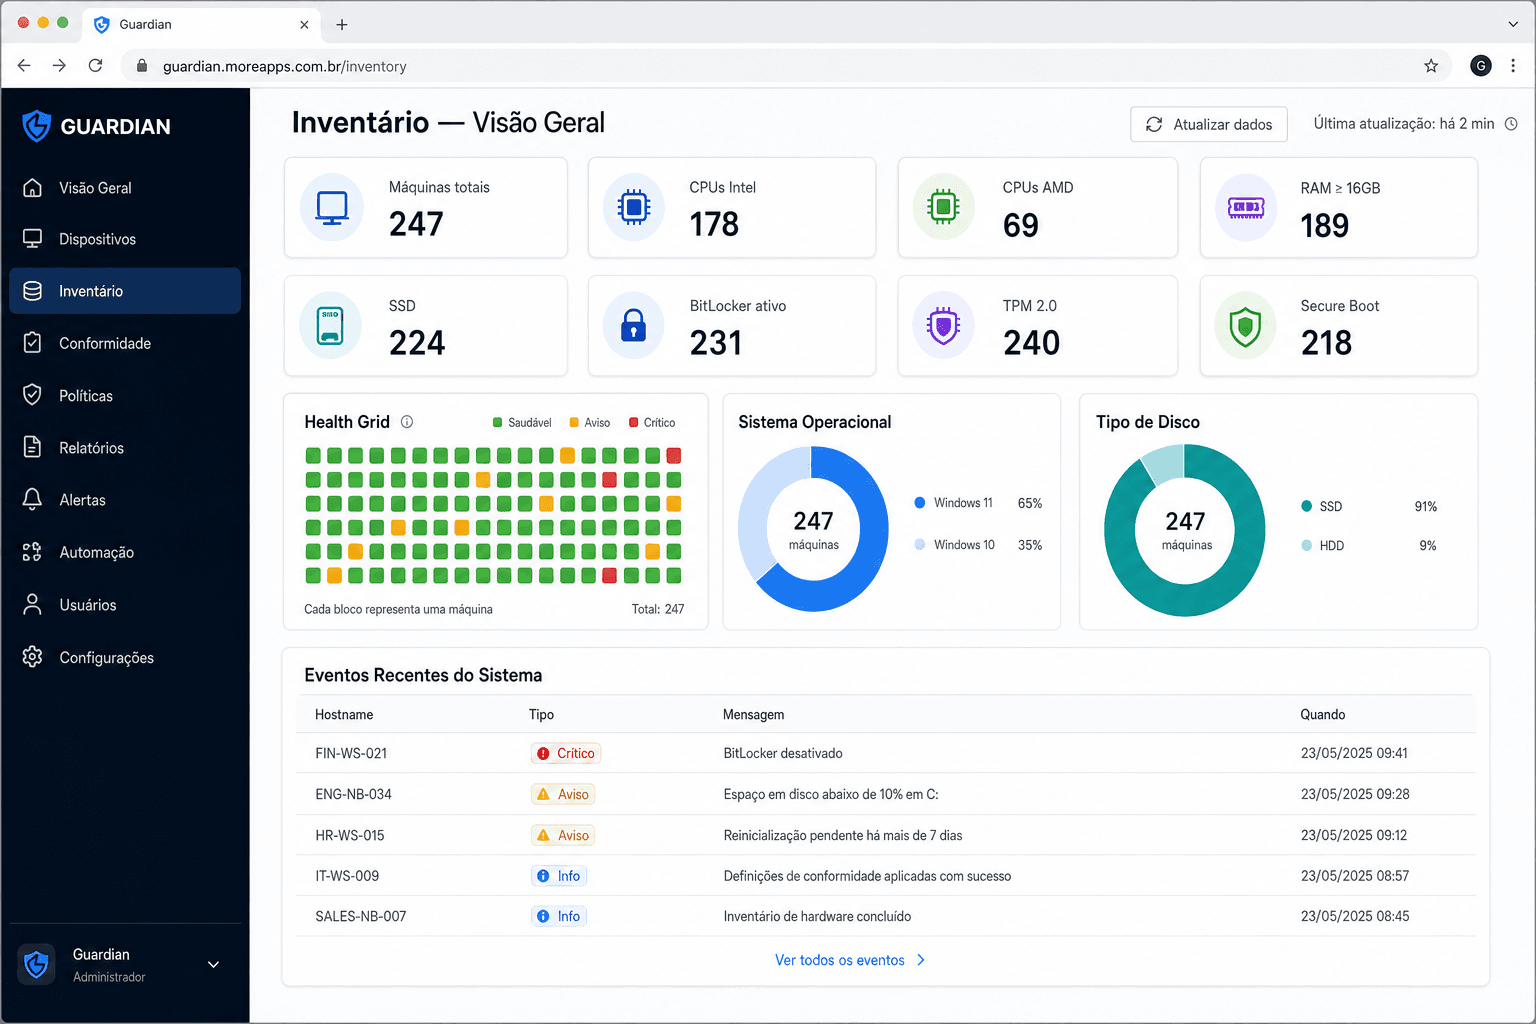
111 colunas, uma linha por máquina, da pior para a melhor.
- Índice de criticidade de 0 a 100 somado de 6 blocos, com pesos e faixas ajustáveis pelo admin e auditoria da mudança
- 6 conjuntos de colunas prontos: Padrão, Decisão de upgrade, Segurança ISO 27001, Performance, Gestão do ativo e Tudo
- Quem recebe upgrade de RAM? Três filtros e uma planilha
- Windows Updates faltando por máquina e no parque, com disparo remoto sem reboot e sem popup para o usuário
- Export XLSX e PDF com exatamente as colunas visíveis e os filtros registrados no cabeçalho
Sabemos onde o dado colou, não só que saiu.
- 10 canais: arquivo em repouso, copiar, colar com destino (qual app e qual URL), USB, impressão, upload por navegador em 6 browsers, arrastar e anexar, mensageria, anexo do Outlook e captura de tela
- Bloqueio real no anexo do Outlook: o add-in verifica antes do envio e cancela
- Rastrear Dado: digita um CPF e vê a linha do tempo de onde ele passou. O número completo nunca é armazenado, a busca é por redação
- Cofre local AES-256-GCM com chave sob DPAPI: nada se perde se a nuvem cair
- 5 modos por canal e por usuário: silencioso, observação, educativo, com justificativa e bloqueio ou exceção
| CPF | CNPJ | Cartão | PIX | Segredos TI | |
|---|---|---|---|---|---|
| Financeiro | |||||
| Jurídico | |||||
| RH | |||||
| Comercial | |||||
| Operações |
- Colar com destino
- Upload por navegador
- Anexo do Outlook
- USB e impressão
Telas ilustrativas, com dados fictícios.
O único canal com bloqueio real é o anexo do Outlook. Nos demais, o Guardian detecta, alerta, registra e pede justificativa, com evidência e captura de tela. O conteúdo do arquivo nunca sai do navegador: só o hash. A plataforma publica a própria matriz de cobertura, canal a canal, com status ativo, em validação, best-effort ou não cobre, para você levar ao auditor sem interpretação.
A revisão de acessos que a ISO cobra, fora da planilha.
Campanha de recertificação por empresa e por nível. Cada gestor recebe um e-mail com os acessos dos subordinados agrupados por sistema, com os privilegiados em destaque, e ateste por link tokenizado, sem login. O Guardian notifica e registra. Remoção de acesso vai por chamado, com evidência.
Prazo, lembrete semanal automático a quem não confirmou e escalonamento com lista de pendentes para a TI. Tem modo de teste e prévia antes de enviar.
Organograma por planilha lida no próprio navegador ou conector de API de RH que resolve gestor por matrícula, com sync diário e conferência do que não casou.
Inventário de quem tem poder: grupos admin do AD, papéis de diretório do M365 e admin do Dynamics, com responsável nomeado e 'sem dono' em destaque.
Software proibido some sozinho. Software obrigatório se instala sozinho.
Regras de software proibido (tem e não deveria) e obrigatório (não tem e deveria), com severidade, cruzadas com o inventário de cada máquina. Remediação automática opcional: o que falta é baixado com SHA-256 validado e instalado em silêncio, o proibido é desinstalado. Uma lista de proteção com 30 padrões garante que Windows, Office, runtimes e drivers nunca são tocados, mesmo se a regra mandar.
Catálogo de softwares de acesso remoto com política por perfil, bloqueado por padrão onde não pode. Liberação temporária para suporte por 30, 60 ou 120 minutos, pelo portal ou pelo próprio usuário no Desk, com prazo obrigatório que expira sozinho. O estado é reconciliado no agente e não depende do idioma do Windows.
29 controles do Anexo A. Evidência clicável.
- Matriz de controles com status por evidência real e dias ininterruptos de operação por controle
- Cada controle vira link para a lista de eventos que o comprovam
- Digest semanal por e-mail para o gestor: total, percentual de eventos legítimos e principais desvios
- Página pública de verificação do PDF, sem upload do arquivo para o servidor
Relatório de Conformidade ISO/IEC 27001:2022
Anexo A, 29 controles cobertos com evidência operacional
| Controle | Nome | Status | Dias ininterruptos |
|---|---|---|---|
| A.5.9 | Inventário de ativos | Em operação | 240 |
| A.5.18 | Direitos de acesso | Em operação | 97 |
| A.8.8 | Gestão de vulnerabilidades técnicas | Em operação | 118 |
| A.8.12 | Prevenção de vazamento de dados | Em operação | 132 |
| A.8.24 | Uso de criptografia | Em operação | 240 |
Validação pública do hash: o auditor arrasta o PDF, o navegador calcula o hash localmente e confirma se o documento está íntegro e de qual período. O arquivo não é enviado para o servidor.
Relatório ilustrativo, com dados fictícios.
| Controle | Nome | Como o Guardian cobre |
|---|---|---|
| A.5.9 | Inventário de ativos | Inventário completo, Parque Completo (111 colunas), índice de criticidade |
| A.5.10 | Uso aceitável da informação | Policy Packs e modo com justificativa |
| A.5.12 | Classificação da informação | Padrões por tipo e severidade, mapa de risco |
| A.5.13 | Rotulagem da informação | Mapa de risco por tipo de dado |
| A.5.14 | Transferência de informação | USB, impressão, colar com destino, arrastar, upload por browser, anexo de Outlook |
| A.5.16 | Gestão de identidade | Espelho do AD, ciclo de vida, contas com validade e aviso ao gestor |
| A.5.17 | Informação de autenticação | Expiração de senha, aviso em dias úteis, wallpaper de troca de senha |
| A.5.18 | Direitos de acesso | Campanhas de revisão por gestor, atestação por link, lembrete, escalonamento, auditoria |
| A.5.28 | Coleta de evidências | Evidência DLP em storage privado com URL assinada, histórico de compliance |
| A.5.32 | Direitos de propriedade intelectual | Software proibido e obrigatório, violações, exceções com prazo |
| A.5.33 | Proteção de registros | Cofre AES-256 e DPAPI, PDF com SHA-256, retenção por política |
| A.5.34 | Privacidade e PII | CPF, RG, CNH, título, PIX com validação, pack LGPD, mascaramento |
| A.5.37 | Procedimentos operacionais documentados | Policy Packs, relatório ISO, digest semanal |
| A.6.3 | Conscientização e treinamento | Aviso educativo na hora do risco, digest ao gestor |
| A.6.7 | Trabalho remoto | Governança de software de acesso remoto por perfil |
| A.8.2 | Direitos de acesso privilegiado | Inventário de privilegiados com responsável, campanha de críticos, admins locais |
| A.8.3 | Restrição de acesso à informação | Modos DLP por perfil e usuário, whitelist por perfil |
| A.8.7 | Proteção contra malware | Antivírus ligado e atualizado no score, regra de anti-malware obrigatório |
| A.8.8 | Gestão de vulnerabilidades técnicas | Windows Updates faltando por máquina e no parque, SO fora do padrão |
| A.8.9 | Gestão de configuração | Score de segurança (firewall, BitLocker, TPM, Secure Boot), regras de conformidade |
| A.8.10 | Exclusão de informação | Retenção automática por tabela com log |
| A.8.11 | Mascaramento de dados | Valor sempre redigido (123.•••.•••-01) |
| A.8.12 | Prevenção de vazamento de dados | Módulo DLP inteiro, 10 canais |
| A.8.15 | Registro de eventos | Eventos DLP, auditoria administrativa, eventos do parque, rastreio forense |
| A.8.16 | Atividades de monitoramento | Colar com destino, desvio por usuário, monitoramento contínuo |
| A.8.17 | Sincronização de relógio | NTP nos agentes, com fallback |
| A.8.21 | Segurança de serviços de rede | Enforcement de acesso remoto por perfil |
| A.8.24 | Uso de criptografia | AES-256-GCM, DPAPI, credencial cifrada, bcrypt com pepper, HMAC, PDF assinado com validador |
| A.8.32 | Gestão de mudanças | Aprovação de instalação e deploy, histórico de software |
Onze áreas de produto, um só agente.
Tudo abaixo está em produção hoje, no portal e no agente Windows.
Elevação controlada por perfil, whitelist por SHA-256, publishers confiáveis, Store interna, deploy remoto e 12 tipos de comando remoto auditados.
Nove categorias coletadas por dia, Parque Completo com 111 colunas, índice de criticidade e 90 dias de histórico de performance.
Regras de proibido e obrigatório com severidade, exceções com prazo e remediação automática opcional.
Sync multi-domínio por LDAPS, expiração de senha em dias úteis, contas com validade e SSO Microsoft Entra no portal.
Recertificação periódica por gestor, atestação por link sem login, acessos críticos com responsável e auditoria das campanhas.
14 padrões nativos, 10 canais, 35 extensões, investigação forense distribuída e mapa de risco por grupo e tipo de dado.
Política por perfil, liberação temporária com prazo que expira sozinho e compliance por máquina.
Grade semanal por usuário com fuso, exceções com aprovação, calendário de feriados e bloqueio ao fim do expediente.
Notificações por perfil, grupo ou máquina, wallpaper corporativo com enforcement e screensaver com a identidade da empresa.
RBAC em 14 módulos, MFA obrigatória, auditoria de toda ação com antes e depois, 15 relatórios em XLSX e PDF.
Heartbeat de 60 segundos, auto-update validado por SHA-256, watchdog cruzado entre os serviços e autocorreção.
Status por drive, chave cifrada no cofre da nuvem consultada por admin autenticado, destravamento remoto com autounlock e cadastro manual de chave.
Por que Guardian no lugar de combinar cinco ferramentas.
| Critério | Solução tradicional | Guardian |
|---|---|---|
| Licença anual | R$ 50.000 a R$ 200.000+ | Por máquina ROI < 6 meses |
| Tempo de implantação | 3 a 6 meses com consultoria | 1 a 2 semanas |
| Cobertura única | Cada ferramenta cobre uma fatia | MDM, DLP, inventário, AD, ISO, revisão de acessos, patching e governança de acesso remoto num produto só |
| Revisão de acessos | Planilha e e-mail manual | Campanha com link de atestação, lembrete, escalonamento e auditoria |
| Performance | Agentes pesados, scan CPU-intensive | Varredura só com a máquina ociosa ou com recurso sobrando |
| Suporte e idioma | Inglês, fuso distante | Português, time no Brasil, SLA realista |
| ISO 27001 | Configuração manual, evidência dispersa | Relatório PDF assinado em um clique, com validador público |
| LGPD (PII brasileiro) | Cobertura parcial | CPF, RG, CNH, título de eleitor e PIX nativos, com validação de dígito |
| Funcionamento offline | Depende da licença | Cofre local, fila de inventário e bypass por arquivo assinado |
Banco próprio, subdomínio próprio, dado no Brasil.
- Banco por empresa e subdomínio por empresa
- RLS em 100% das 104 tabelas, com acesso direto ao banco fechado
- Chave de API somente leitura para BI, com escopo restrito a GET de inventário e performance, revogável
- Infraestrutura em São Paulo: o dado não sai do país
- Retenção automática por tabela, com log de cada execução. Auditoria, eventos DLP e bypass guardados 365 dias
Não há acesso direto ao banco, e a saída de dados para BI é por chave de API somente leitura, revogável.
Conformidade não é um documento de gaveta. É um painel com evidência do dia.
A More Apps mostra em 30 min como o Guardian gera, em uma única tela, a evidência operacional que sua próxima auditoria ISO 27001 vai pedir.